 OMACORP

Du constat au change vérifié, sans rien deviner.
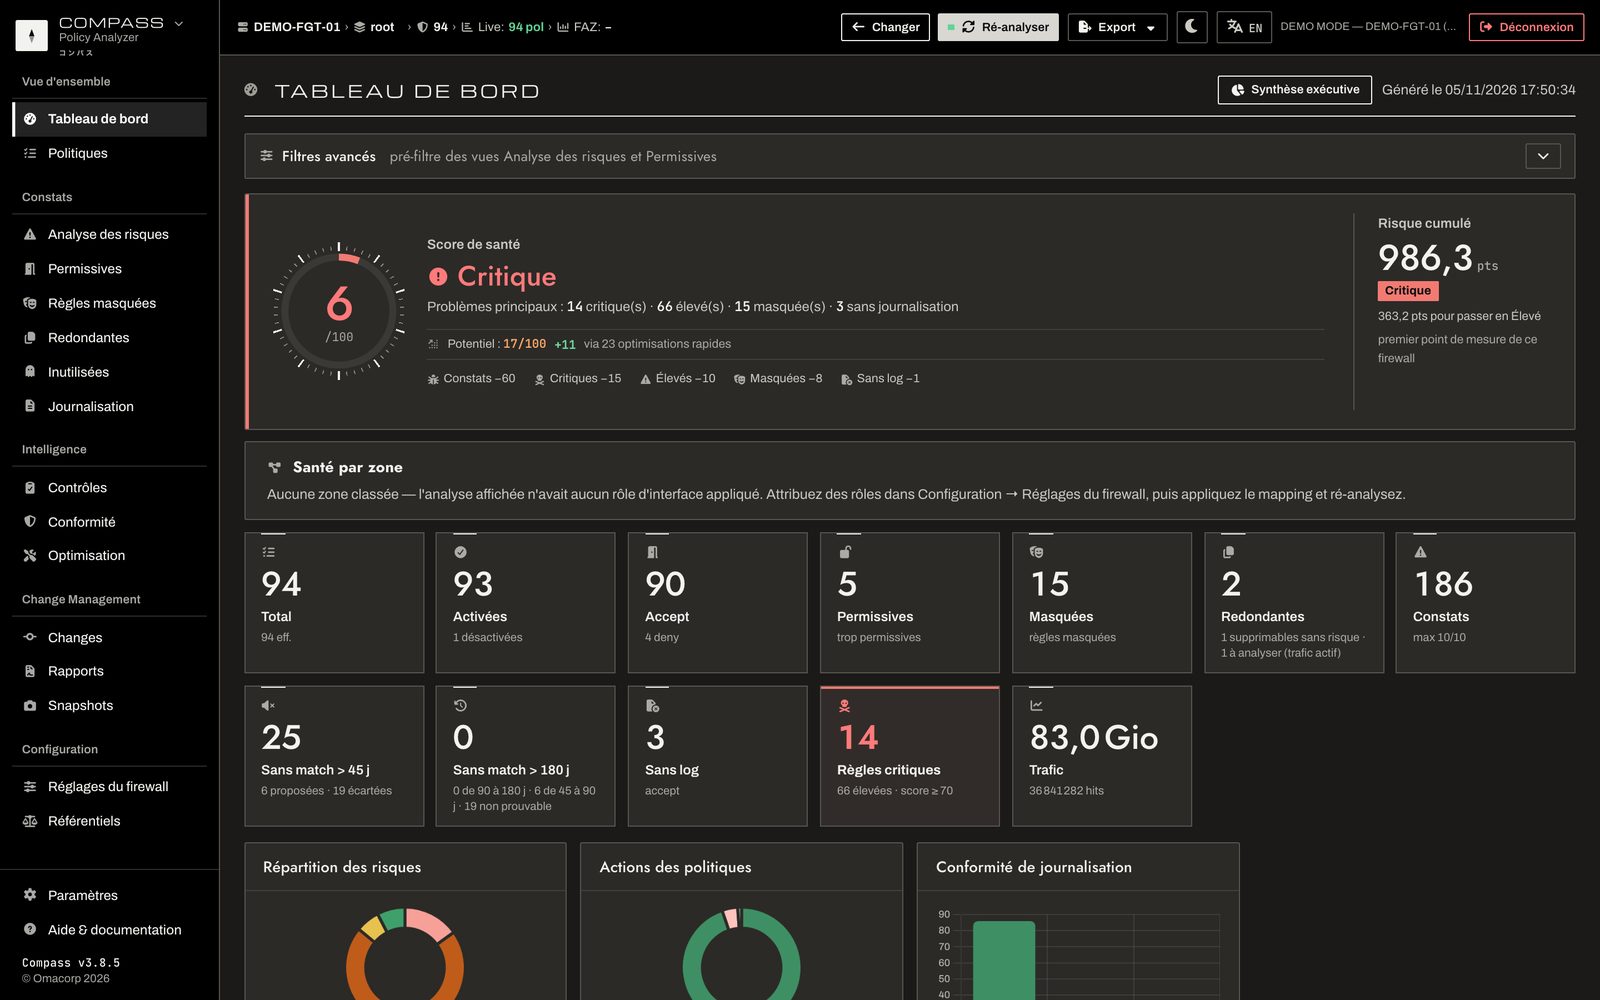
Compass confronte chaque règle de vos FortiGate — administrés en direct ou depuis un FortiManager — à 35 contrôles de risque, calcule un score de santé et suit le risque dans le temps. Puis il passe à l'action : propositions d'optimisation, changes prêts à appliquer avec leur retour arrière, vérification après application et rapports de comité de projet.
Constater
- Règles trop permissives, masquées (classées par effort), redondantes — comptées en règles, pas en paires
- Inutilisées par la méthode du silence : 45 jours minimum, provenance et décision affichées
- Journalisation absente, profils de sécurité attendus manquants
Agir
- Optimisation classée par effort et par risque : gains rapides, analyse requise, refactoring
- Fusions sûres et réordonnancement des règles permissives sous les règles spécifiques
- Cycle prudent : désactiver, observer, puis supprimer
Prouver
- Changes livrés avec apply.cli, rollback.cli et dossier Word
- Vérification après application, snapshots et risque cumulé dans le temps
- Rapports COPROJ exécutif et éditable, journal d'audit
Optimisation
Les propositions sont classées par effort et par risque, puis regroupées en changes. Chacune dit pourquoi elle est faite — ou écartée.


La méthode du silence
Une règle n'est déclarée inutilisée que si son silence se prouve : silence minimal, âge minimal, provenance de la donnée. Sinon, elle est écartée et Compass dit pourquoi.
Conformité
Chaque contrôle est rattaché aux référentiels qui l'exigent : PCI-DSS 4.0, NIST SP 800-41, NIST CSF, CIS FortiGate Benchmark, ANSSI, ISO 27001 (A.8), IEC 62443, NIS 2, HDS v2 — et vos référentiels personnalisés.

Caractéristiques
| Cibles | FortiManager (ADOM, package ou Policy Block) · FortiGate direct (VDOM) · FortiAnalyzer en option, recherche de journaux bornée au bon VDOM · clusters HA reconnus comme une seule cible |
|---|---|
| Accès | API en lecture seule (JSON-RPC FortiManager, REST FortiOS) · aucun agent · vérification TLS des équipements activable |
| Déploiement | Application web auto-hébergée sur une VM Linux de votre réseau · base intégrée · HTTPS |
| Sécurité | Sessions authentifiées plafonnées à 12 h · scripts recalculés par le serveur · exports neutralisés contre l'injection de formules · journal d'audit · mode démo cloisonné |
| Exports | CSV, JSON, PDF · changes en archive (scripts, Word, CSV, XLSX) |
| Langues | Français et anglais, interface et rapports |
| Références | En production dans un datacenter depuis juillet 2026 |
Compass sur un pare-feu de démonstration
Trois VDOM simulés, dont un jeu à l'échelle d'un datacenter, en ligne, sans rien installer.